
Arbitrum动用紧急权限拦截币安被盗资金,无需黑客签名
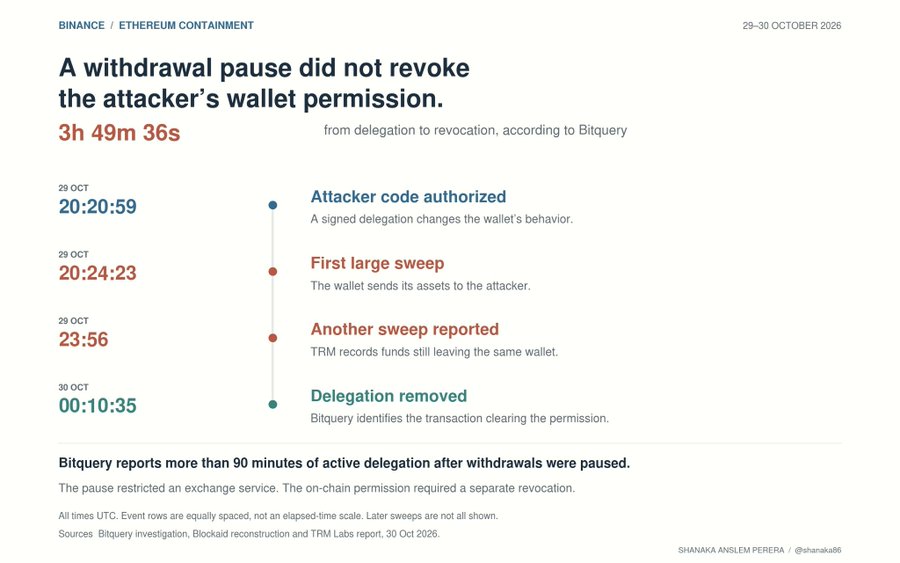
Arbitrum安全委员会在10月30日执行了一次罕见的链上干预,成功转移了与币安盗窃案相关的8425枚ETH。这次行动最引人注目的地方在于,它完全不需要攻击者签署交易授权,直接绕过了私钥控制的常规逻辑。
具体操作上,委员会临时升级了以太坊上的合约代码,模拟交易发送者指令,将Arbitrum One网络上的资产移走,随后立即恢复原始代码。这种“紧急权力”受宪法约束,需12名成员中至少9人批准,且仅限真实的安全紧急情况。释放这些资金仍需经过治理投票。
币安估计此次盗窃影响达63亿美元,目前约30亿美元资产被冻结。需要注意的是,Arbitrum的干预仅针对其二层网络内的ETH,并不具备对以太坊主网ETH的同等级控制权。这与Circle通过黑名单阻止稳定币转账的逻辑不同,后者无法冻结地址下的所有资产类型。
回顾今年4月的KelpDAO漏洞事件,Arbitrum曾冻结约3万枚ETH。随后纽约法院允许将这些资产转移至Aave LLC保管,但债权人与受害者的所有权争议至今未决。这揭示了一个残酷现实:成功从黑客手中夺回控制权,并不等于解决了资金的最终归属问题。
技术干预可以切断攻击者的控制链,但法律层面的确权往往滞后。对于币安此次被冻结的资产,下一步仍取决于治理层的决策。在去中心化理想与现实安全需求之间,Layer2正在展示其独特的“中间人”角色。
 0条评论 267浏览
0条评论
暂无评论